

NEWS
ニュース
- 予約関連システム・サービス
- 26.11.09
宿泊事業を脅かすサイバー攻撃のリスク
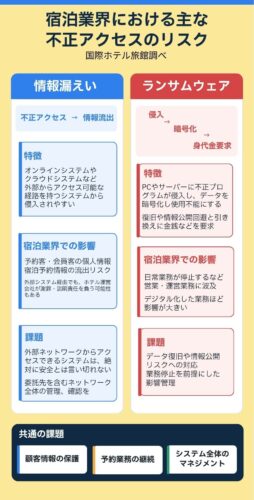
宿泊施設の業務において、PMS(宿泊業務管理システム)など、機密性の高い顧客データを蓄積するシステムは、一般的に外部ネットワークから切り離して管理することで不正アクセスのリスクを抑えてきた。
しかし、近年はクラウド型PMSの普及も進んでいる。外部からアクセスできる経路が存在する以上、完全な安全性を確保することは難しい。また、予約エンジンやサイトコントローラーなど、外部企業が提供するシステムを自社サイト・システムと連携しているケースも例外ではない。
こうしたシステムへの不正アクセスによってホテルの顧客情報が流出した場合、ホテル運営会社も対応を迫られる場合がある。2018年には、海外向け予約エンジンへの不正アクセスによってホテルの予約情報の一部が流出し、ホテル運営会社が前面に立って謝罪した事例もあった。現在報じられている国内大手航空会社の顧客情報流出も、予約システムを経由したものとされている。
懸念すべきなのは情報漏えいだけではない。
予約管理などの日常業務をデジタル化している宿泊事業者にとって、コンピューターウイルスへの感染によるシステム障害や、それに伴う業務停止も深刻なリスクとなる。
特に注意が必要なのが、ランサムウェアによる被害だ。パソコンやサーバーなどに侵入した不正プログラムによって保存データを暗号化し、利用できない状態にしたうえで、データの復旧や外部への情報公開を免れることと引き換えに金銭を要求する。いわゆる「身代金要求型」のサイバー攻撃である。
ランサムウェアの標的は、もはや大企業に限らない。経済産業省のIT政策実施機関である情報処理推進機構(IPA、東京都文京区)が3月に発表した資料によると、ランサムウェア被害の約66%を中小企業が占めるとされている。
事業規模にかかわらず、あらゆる企業が攻撃対象となる可能性があり、宿泊事業者にとっても対岸の火事ではない。
(国際ホテル旅館2026年11月5日号から抜粋)
CATEGORY
RECENT POSTS
ARCHIVE
- 2026年11月
- 2026年10月
- 2026年9月
- 2026年8月
- 2026年7月
- 2026年6月
- 2026年5月
- 2026年4月
- 2026年3月
- 2026年2月
- 2026年1月
- 2025年12月
- 2025年11月
- 2025年10月
- 2025年9月
- 2025年8月
- 2025年7月
- 2025年6月
- 2025年5月
- 2025年4月
- 2025年3月
- 2025年2月
- 2025年1月
- 2024年12月
- 2024年11月
- 2024年10月
- 2024年9月
- 2024年8月
- 2024年7月
- 2024年6月
- 2024年5月
- 2024年4月
- 2024年3月
- 2024年2月
- 2023年11月
- 2023年10月
- 2023年9月
- 2023年7月
- 2023年3月
- 2023年2月
- 2023年1月
- 2022年11月
- 2022年10月
- 2022年9月
- 2022年8月
- 2022年7月
- 2022年6月
- 2022年5月
- 2022年4月
- 2022年3月
- 2022年2月
- 2022年1月
- 2021年12月
- 2021年8月
- 2021年7月
- 2020年10月
- 2020年9月
- 2020年8月
- 2020年7月
- 2020年6月
- 2020年5月
- 2020年4月
- 2020年3月
- 2020年2月
- 2020年1月
- 2019年12月
- 2019年11月
- 2019年10月
- 2019年9月
- 2019年8月
- 2019年7月
- 2019年6月
- 2019年5月
- 2019年4月
- 2019年3月
- 2018年11月
- 2018年10月
- 2018年8月
- 2018年6月
- 2018年5月
- 2018年4月
- 2018年3月
- 2018年2月
