

NEWS
ニュース
- 本紙好評連載
- 26.11.09
第4回 ※緊急投稿※10月21日のセキュリティ騒動 【AIプログラミング時代の到来】
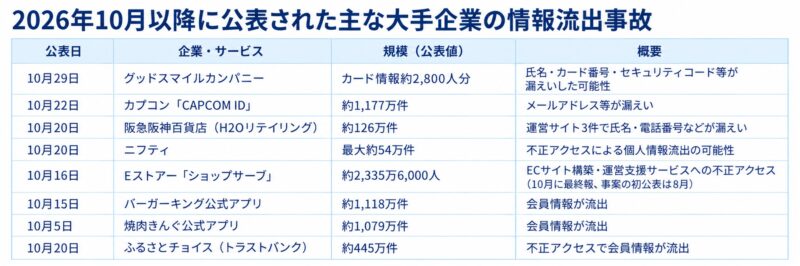
不正アクセスに関するニュースが、連日のように報道されています。ホテル業界では、サイトコントローラーの「TEMAIRAZU」への第三者の不正アクセスに伴い、宿泊予約者に不審なメールが届いたことなどが報告されています。
そんな中で発生したのが、10月21日に広く知らされた「PHP」の脆弱性問題です。この問題、実は私自身も直接影響を受ける身となりました。
この問題は、当初、さほど大きな騒動になるものではありませんでした。脆弱性の内容そのものは10数年以上にわたって発見されておらず、悪用するには非常に限定的なタイミングを狙う必要がありました。数カ月前、ChatGPTで知られるOpenAI社のAIが脆弱性を発見し、そこから攻撃を防ぐためのパッチ(修正プログラム)を構築、リリースにこぎ着けようとしていた矢先のリークだったようです。Xを通じて情報がリークされ、パッチのリリースが急きょ前倒しになったことで事態が大きく動き出しました。
脆弱性と対策の内容が明らかになれば、ハッカーは集中的にそこを狙います。仮に悪用された場合、任意のコードを実行される可能性があり、そこを突破口にして内部システムへの侵入を許す恐れがあります。
私のクライアントには大手ホテルチェーンが多いのですが、今回、クライアント各社には直ちにWebサイトの停止を提言しました。パッチが公開・配布されれば、ハッカーはすぐさまAIを使って脆弱性のある箇所を特定し、攻撃を仕掛けてくると考えられたからです。
パッチの適用後は、実際のプログラムの動作に影響がないかを検証する必要があります。まずはテスト環境で動作確認を行ってから本番環境に適用するのが基本です。
こうした作業には相応の時間がかかります。今回、Webサイトの停止期間は半日ほどに及びましたが、現在のような状況下では「情報を不正流出させるくらいなら、システムが止まった方がマシ」ですので、そういった判断に至った経緯があります。
多少の障害が発生しても影響が限定的な一般企業の Webサイトと、予約管理などの複雑かつ機密性の高い業務を担うホテルシステムとでは、対応の考え方が本質的に異なるのです。
ここで、PHPについても説明しておきましょう。
PHPはプログラミング言語の一つで、Webサイトや Webアプリケーションの開発に広く使われています。
一般的に、広く普及しているプログラミング言語は、利用者が多い分、技術情報も豊富で、部品やツールも数多く提供されています。その結果、開発効率が高まり、用途も幅広くなります。
その汎用性が、今回の問題では裏目に出てしまった格好です。
ただ、今回のような問題はPHPに限った話ではありません。その約1週間後にも、Googleが開発した圧縮技術「Brotli(ブロトリ)」に関する、緊急性の高い脆弱性への対応が必要になりました(HTTP2Shell)。
さらには、ランサムウェアなどへの対策も頭の痛い問題です。
ランサムウェアが怖いのは、Webサイトそのものが個人情報などを扱っていなくても、そこを突破口として内部システムに侵入されると、被害が組織全体に広がりかねないことです。
今回の騒動は、AIによる脆弱性の解析や攻撃が、いかに大きな脅威となり得るかを示した事案であるともいえます。
Webサイトやシステムの構築を外部企業に委託しているから、あるいは見た目は普通に稼働しているから問題ない、では済まされず、どのような仕組みで動いていて、何とつながっているのか、セキュリティ上のリスクが発生したらどうなるのか、認識することが求められます。
小林武嗣氏(C&RM社長)
(国際ホテル旅館2026年11月5日号)
CATEGORY
RECENT POSTS
ARCHIVE
- 2026年11月
- 2026年10月
- 2026年9月
- 2026年8月
- 2026年7月
- 2026年6月
- 2026年5月
- 2026年4月
- 2026年3月
- 2026年2月
- 2026年1月
- 2025年12月
- 2025年11月
- 2025年10月
- 2025年9月
- 2025年8月
- 2025年7月
- 2025年6月
- 2025年5月
- 2025年4月
- 2025年3月
- 2025年2月
- 2025年1月
- 2024年12月
- 2024年11月
- 2024年10月
- 2024年9月
- 2024年8月
- 2024年7月
- 2024年6月
- 2024年5月
- 2024年4月
- 2024年3月
- 2024年2月
- 2023年11月
- 2023年10月
- 2023年9月
- 2023年7月
- 2023年3月
- 2023年2月
- 2023年1月
- 2022年11月
- 2022年10月
- 2022年9月
- 2022年8月
- 2022年7月
- 2022年6月
- 2022年5月
- 2022年4月
- 2022年3月
- 2022年2月
- 2022年1月
- 2021年12月
- 2021年8月
- 2021年7月
- 2020年10月
- 2020年9月
- 2020年8月
- 2020年7月
- 2020年6月
- 2020年5月
- 2020年4月
- 2020年3月
- 2020年2月
- 2020年1月
- 2019年12月
- 2019年11月
- 2019年10月
- 2019年9月
- 2019年8月
- 2019年7月
- 2019年6月
- 2019年5月
- 2019年4月
- 2019年3月
- 2018年11月
- 2018年10月
- 2018年8月
- 2018年6月
- 2018年5月
- 2018年4月
- 2018年3月
- 2018年2月
